Zaključak nedavno odžane konferencije, kako kažu u Represent-u, je da se budućnost sajber bezbednosti gradi kroz otpornost, a govornici su stavili u fokus prediktivnu sajber bezbednost i sposobnost kompanija da očuvaju poslovanje tokom napada.
Pravovremeno prepoznavanje sajber pretnji i očuvanje ključnih poslovnih funkcija tokom napada bili su u središtu izlaganja u toku konferencije koja se odvijala pod sloganom „Resilience by Design“. Učesnici su govorili o tome kako se otpornost kompanija gradi unapred, kroz projektovanje IT sistema, pripremu ljudi, usklađivanje sa regulativom i jasne procedure za reagovanje na incidente. Jedna od ključnih tema bio je prelazak sa reaktivne na prediktivnu sajber bezbednost.
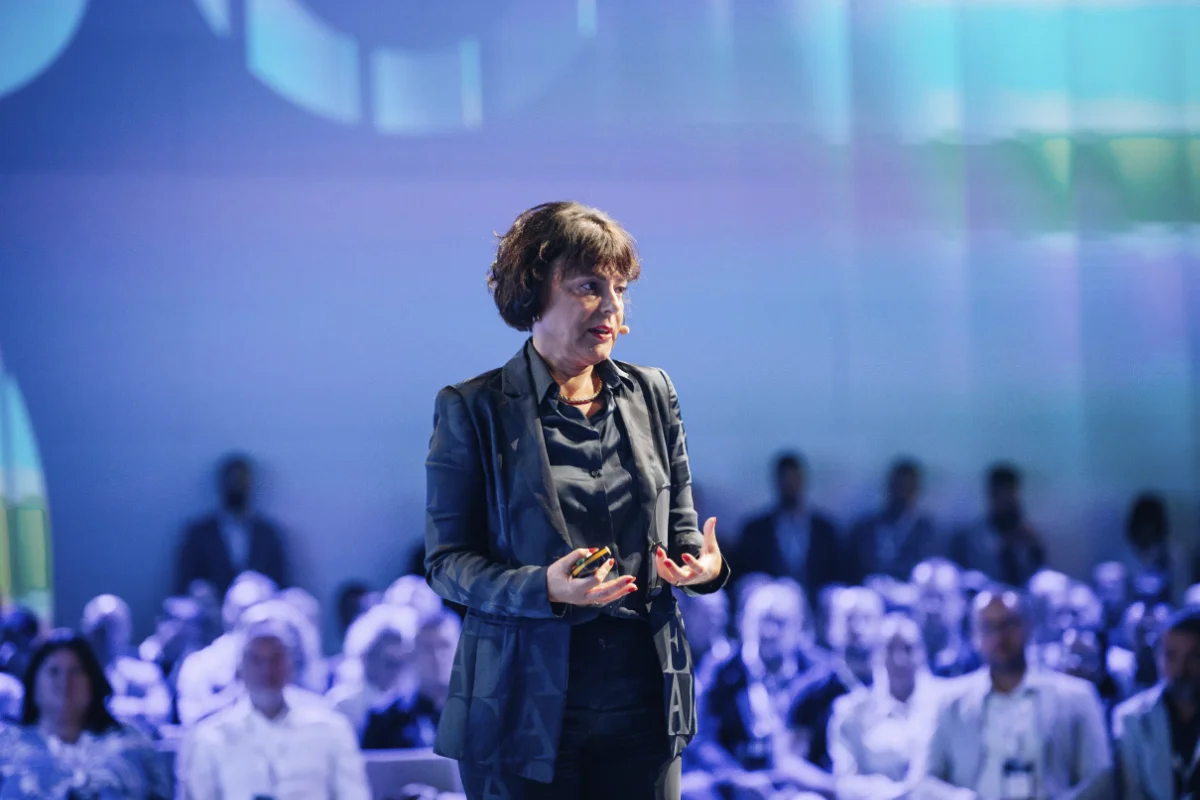
Ilijana Vavan je održala uvodno predavanje, govorila je o prepoznavanju obrazaca ponašanja i putanja napadača kako bi se pretnje zaustavile pre nego što izazovu ozbiljne posledice i tom prilikom je izjavila da se „menja način na koji štitimo sajber sisteme. Nove tehnologije donose nove mogućnosti, ali i izazov da zaštitimo sve uređaje i sisteme koje svakodnevno koristimo. Prediktivni pristup podrazumeva da razumemo obrasce i putanje napadača kako bismo pretnju prepoznali i zaustavili pre nego što preraste u ozbiljan incident“.
Razgovori su obuhvatili i uticaj veštačke inteligencije na načine napada i mogućnosti odbrane, zaštitu podataka i poslovnog znanja. Posebna pažnja posvećena je pitanju kako nove tehnologije pretvoriti u poslovnu vrednost uz očuvanje poverenja i kontinuiteta rada.
„Sve češće nam se obraćaju i mala i srednja preduzeća koja traže pomoć da se zaštite. Nažalost, to se najčešće dešava tek nakon napada, kada su računari već zaključani, a poslovanje zaustavljeno. Važno je da priprema počne pre incidenta i da obuhvati tehničke timove, menadžment i stručnjake za regulativu. Cilj je da kompanija može da nastavi da posluje dok se problem rešava i da se što brže vrati u redovan režim rada“, možda je i ključna tvrdnja koju je izjavio Igor Pinter u toku svog obraćanja.
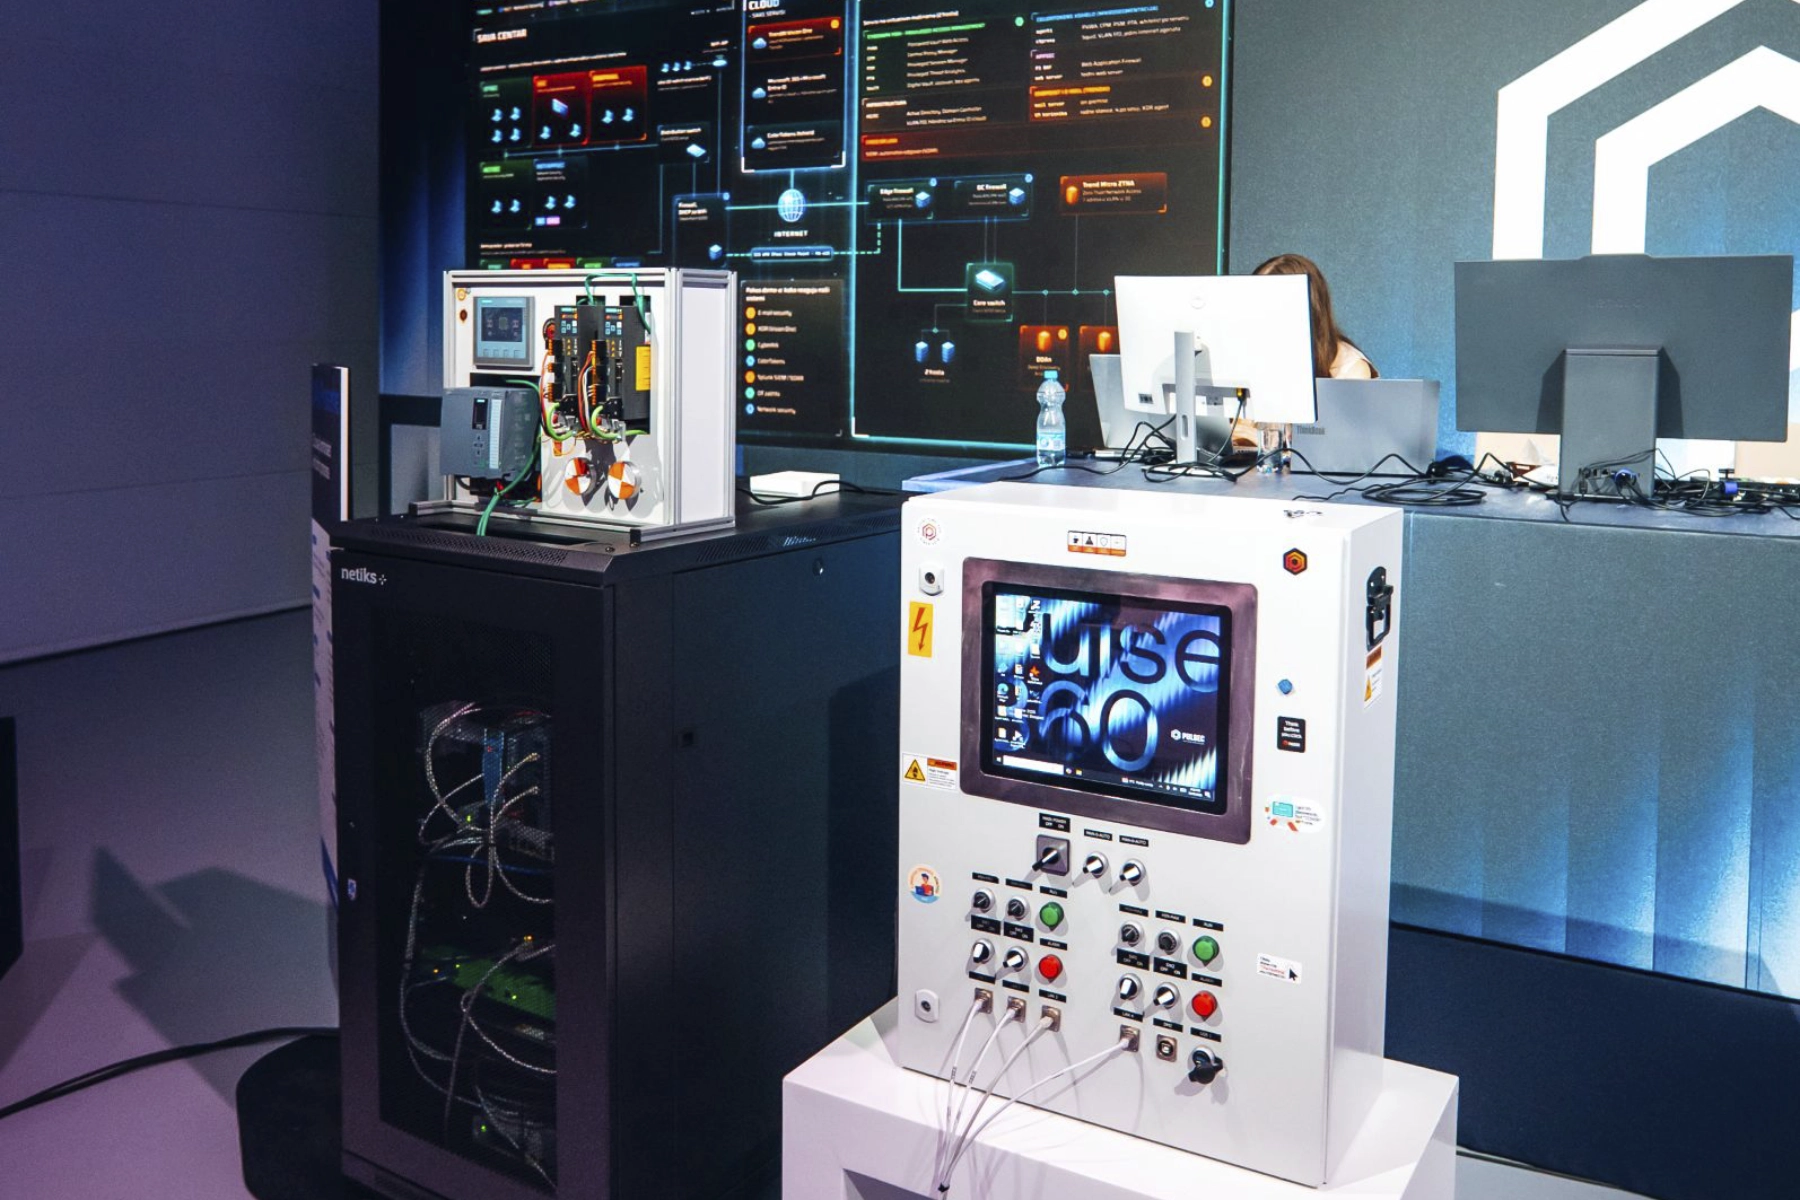
Posebnu pažnju privukla je live demo sesija tokom koje su prisutni inženjer kroz praktičnu simulaciju prikazali kako sajber napad počinje i razvija se, te kako bezbednosni tim reaguje u realnom vremenu kako bi zaštitio sisteme i podatke kompanije, potencijalne mete sajber napada.